Identificar uma tentativa de fraude por e-mail exige atenção a poucos sinais, mas eles precisam virar rotina dentro da empresa. Quando a mensagem pressiona, pede credenciais ou tenta acelerar uma decisão, o risco aumenta bastante. Nós reunimos, neste guia, os pontos práticos que ajudam equipes pequenas a reconhecer o golpe, agir sem pânico e reduzir impacto operacional.
O tema interessa principalmente a empresas que dependem de e-mail para aprovar pagamentos, trocar documentos e acessar sistemas. Na Inovadesk, nós vemos que a maior falha não costuma ser técnica, e sim de processo: alguém confia na mensagem antes de validar origem, contexto e link.
Principais sinais para reconhecer um e-mail suspeito
- Urgência artificial: ameaça de bloqueio, multa, perda de acesso ou cobrança imediata.
- Remetente inconsistente: nome conhecido com endereço real diferente do domínio esperado.
- Pedido sensível: senha, código MFA, alteração bancária, pagamento ou download inesperado.
- Link mascarado: texto parece legítimo, mas o destino real aponta para outro endereço.
- Anexo fora do fluxo: arquivo não solicitado, principalmente em formatos compactados ou executáveis.
- Tom fora do padrão: linguagem incomum, erro de contexto ou pedido incompatível com a rotina da área.
O perigo está menos no visual e mais no contexto da mensagem
Um e-mail fraudulento pode parecer convincente. O ponto central não é apenas erro de português ou layout estranho, e sim a combinação entre contexto, urgência e pedido de ação. Segundo a orientação da FTC sobre reconhecimento de phishing, esse tipo de golpe costuma induzir a vítima a clicar em links, abrir anexos ou entregar informações pessoais e financeiras.
No ambiente corporativo, isso aparece em mensagens sobre boleto, atualização cadastral, reenvio de nota fiscal, redefinição de senha e falso aviso de acesso incomum. Nós recomendamos partir de uma pergunta simples: essa solicitação faz sentido dentro do processo normal da empresa? Se a resposta for não, a mensagem precisa ser tratada como suspeita até prova em contrário.
Esse cuidado complementa uma rotina mais ampla de segurança digital para pequenas empresas, porque golpes por e-mail raramente ficam restritos à caixa de entrada. Eles costumam ser porta de entrada para roubo de conta, fraude financeira e indisponibilidade operacional.
Como identificar um phishing na prática, antes do clique
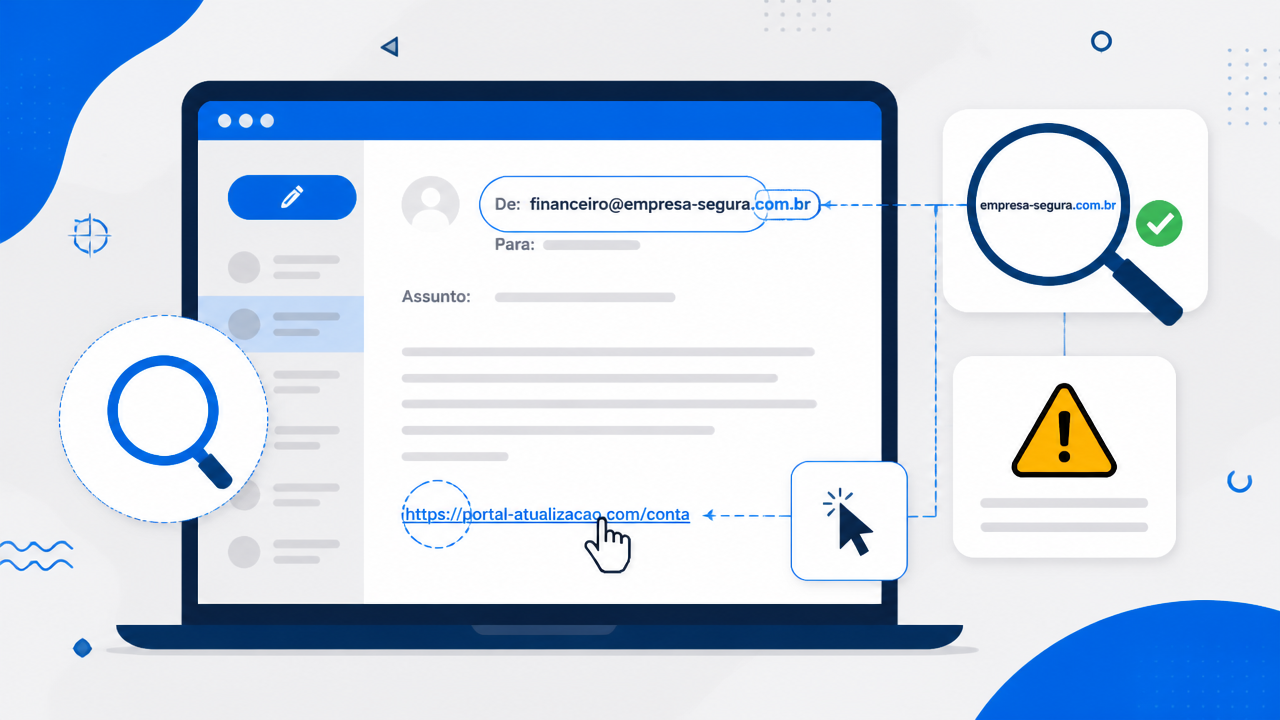
A melhor defesa é validar três pontos antes de interagir com a mensagem: remetente, link e pedido feito. Se um deles destoar do padrão, o mais seguro é interromper a ação e confirmar por outro canal. Essa checagem leva menos de um minuto e evita boa parte dos incidentes.
Como checar o remetente sem confiar só no nome exibido?
O nome que aparece na caixa de entrada pode ser falso. O que importa é o endereço real após o símbolo @ e se ele corresponde ao domínio que a sua empresa já conhece. Também vale desconfiar de pequenas trocas de letras, domínios adicionais e endereços gratuitos usados em contatos que normalmente seriam corporativos.
Quando o assunto envolve proteção da rede e do correio eletrônico, nós costumamos integrar essa análise a camadas como firewall para o ambiente corporativo, porque o filtro técnico ajuda, mas não substitui a validação humana.
Como descobrir se um link é malicioso?
Sem clicar, passe o cursor sobre o link e confira o destino real. Se o texto disser uma coisa e o endereço mostrar outra, pare ali. A folha de orientação da CISA sobre phishing reforça a importância de reconhecer sinais e reportar mensagens suspeitas para proteger dispositivos e dados.
Também vale observar encurtadores, subdomínios estranhos e páginas que pedem senha logo após o clique. Se o objetivo for acessar um portal conhecido, o caminho mais seguro é digitar o endereço manualmente no navegador.
Quais pedidos exigem suspeita imediata?
Alguns pedidos pedem bloqueio automático da ação: envio de senha, código de autenticação, troca de dados bancários, pagamento urgente, liberação de acesso e abertura de anexo sem contexto. A FTC orienta ainda que empresas legítimas não devem pedir informações sensíveis por mensagens inesperadas, especialmente quando há pressão para agir rápido.
Quais são os sinais mais comuns no e-mail corporativo
Nós resumimos abaixo os indícios que mais aparecem na rotina de pequenas empresas. Sozinho, um sinal não fecha diagnóstico. Em conjunto, eles justificam interrupção, validação e reporte.
| Sinal | O que observar | Como agir |
|---|---|---|
| Urgência | Ameaça de bloqueio, prazo imediato, pressão emocional | Não responda, valide com o solicitante real |
| Remetente estranho | Domínio diferente, letras trocadas, conta gratuita | Conferir endereço completo e histórico do contato |
| Link mascarado | Texto confiável com destino divergente | Passar o cursor e digitar o portal manualmente |
| Anexo inesperado | Arquivo fora do processo normal da área | Não abrir antes de confirmação |
| Pedido sensível | Senha, MFA, pagamento, alteração cadastral | Bloquear a ação e comunicar TI |
Para equipes com pouca estrutura interna, documentar esses critérios já melhora muito a resposta. Uma política simples, aplicada por todos, costuma ser mais eficaz do que depender apenas de percepção individual.
O que fazer se alguém clicou no link ou abriu o anexo
Quando o clique já aconteceu, velocidade importa mais do que constrangimento. O erro precisa virar um fluxo de resposta, não uma caça ao culpado. Segundo o relatório anual de 2024 do IC3, do FBI, phishing e spoofing continuam entre as categorias de ocorrência mais reportadas, o que mostra como o problema permanece recorrente para usuários e organizações.
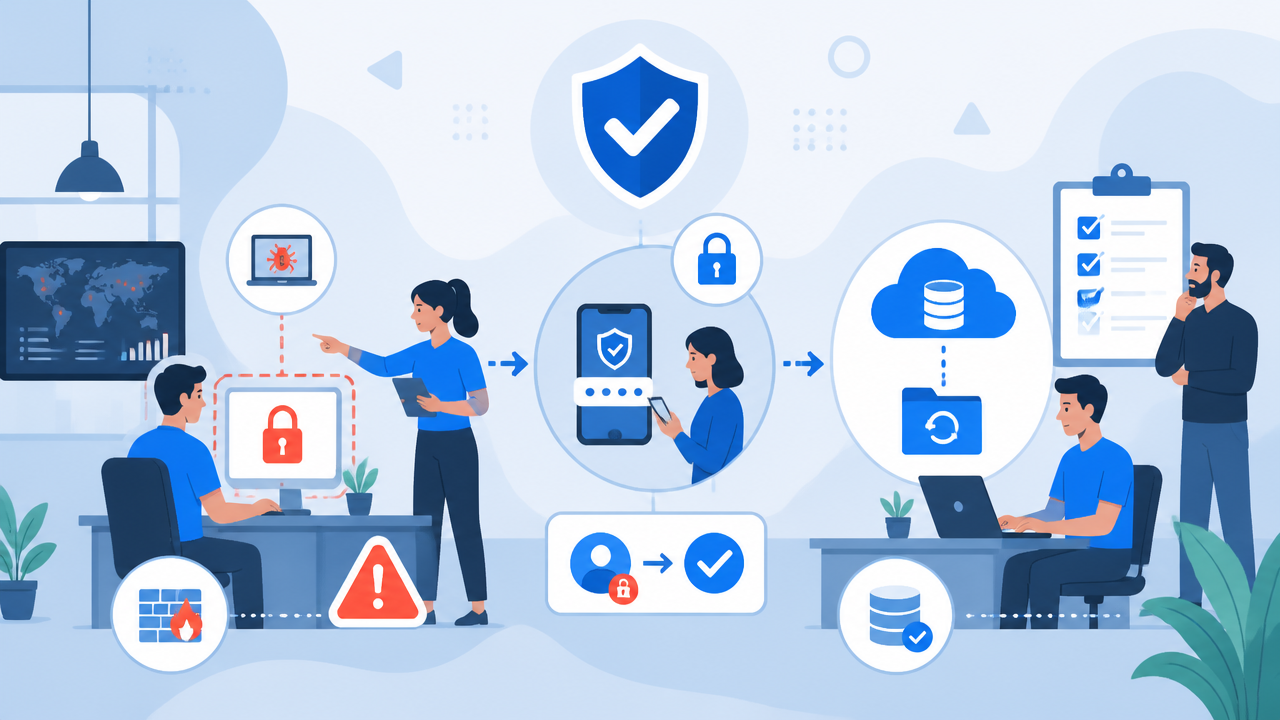
- Desconecte o equipamento da rede se houver sinal de comportamento anormal.
- Troque a senha da conta afetada imediatamente.
- Revogue sessões abertas e revise os fatores de autenticação.
- Avise o responsável por TI e registre o ocorrido.
- Varra o dispositivo com a solução de segurança adotada pela empresa.
- Monitore caixa postal, regras de encaminhamento e acessos suspeitos.
Se houver risco de perda ou criptografia de arquivos, contar com backup empresarial bem estruturado reduz muito o impacto. Na prática, nós tratamos backup, autenticação e resposta a incidente como partes do mesmo plano.
Como bloquear phishing na empresa com processos simples
Não existe bloqueio total, mas existe redução consistente de risco. A combinação mais eficiente para micro e pequenas empresas costuma reunir treinamento, autenticação em múltiplos fatores, filtro técnico, revisão de acessos e rotina de backup. A própria FTC destaca MFA e cópias de segurança como camadas importantes de proteção.
Nós recomendamos formalizar um procedimento curto para toda a equipe:
- ninguém aprova pagamento ou troca de dados bancários só por e-mail;
- credenciais nunca são informadas em resposta a mensagens recebidas;
- todo pedido urgente é validado por outro canal;
- anexos fora do fluxo normal passam por verificação antes de abertura;
- suspeitas são encaminhadas para o responsável por TI, sem medo de falso positivo.
Quando a empresa organiza esses controles dentro de uma rotina de gestão de TI, a chance de erro diminui porque a decisão deixa de depender apenas da pressa de quem está na operação.
Phishing é crime e precisa ser tratado como incidente de negócio
Sim, a fraude digital pode gerar prejuízo financeiro, vazamento de credenciais e paralisação operacional. Por isso, o assunto não deve ficar restrito ao time técnico. Financeiro, atendimento, compras e diretoria precisam reconhecer os padrões mais comuns, porque os criminosos costumam mirar exatamente áreas que tomam decisões rápidas.
Na Inovadesk, nós orientamos nossos clientes a tratar cada tentativa como um teste de processo. Se a mensagem quase funcionou, vale revisar fluxo, permissões e treinamento. Se funcionou, vale conter, aprender e corrigir. O objetivo não é criar medo, e sim previsibilidade na resposta.
Em resumo, identificar phishing no e-mail da empresa depende de rotina: desconfiar da urgência, checar remetente, validar links, bloquear pedidos sensíveis e responder rápido quando houver clique. Com suporte técnico contínuo, políticas simples e camadas de proteção bem ajustadas, a empresa reduz exposição sem travar a operação.
Perguntas frequentes
O que é phishing e como funciona?
Phishing é uma fraude digital em que alguém se passa por uma empresa, colega ou serviço confiável para induzir a vítima a clicar, baixar um arquivo ou informar credenciais. No ambiente corporativo, o golpe costuma explorar urgência, medo e rotina operacional para roubar acessos e abrir caminho para novas invasões.
Quais são os 4 tipos de phishing?
Os formatos mais comuns são o phishing por e-mail genérico, o spear phishing direcionado a uma pessoa ou área específica, o whaling voltado a executivos e o clone phishing, em que uma mensagem legítima é copiada e alterada com link ou anexo malicioso. Todos usam confiança e contexto para enganar.
Como identificar um phishing?
Comece verificando o endereço real do remetente, o domínio dos links, o tom de urgência e pedidos de senha, pagamento ou atualização cadastral. Também desconfie de anexos inesperados e de mensagens fora do padrão da empresa. Se houver dúvida, valide por outro canal antes de agir.
O que fazer quando cair em phishing?
Se alguém clicou ou informou dados, o ideal é agir na hora: trocar a senha, encerrar sessões abertas, revisar MFA, bloquear a conta se necessário, rodar varredura no equipamento e comunicar o time de TI. Quanto mais rápida for a resposta, menor tende a ser o impacto do incidente.
É perigoso clicar em links?
Sim. Um link pode direcionar para uma página falsa, induzir o envio de credenciais ou acionar o download de arquivos maliciosos. O risco aumenta quando a mensagem cria pressão para agir rápido. Por isso, nós orientamos confirmar o destino antes do clique e evitar links recebidos sem validação.