Ransomware é um risco real para empresas pequenas e médias, porque um único clique errado ou uma falha sem correção pode parar a operação em minutos. Neste guia, nós mostramos como esse ataque acontece, quais controles realmente reduzem o risco e como organizar prevenção, resposta e recuperação sem complicar a rotina da equipe. Para quem depende de sistemas, arquivos e atendimento contínuo, a meta é simples: diminuir a chance de invasão e encurtar o tempo de parada.
Na prática, prevenir sequestro de dados exige método. Nós tratamos esse tema como um conjunto de camadas, com pessoas, processos, backup e proteção da infraestrutura trabalhando juntos.
O que mais reduz o risco de ataque
- Backup isolado e testado é a principal barreira contra paralisação prolongada.
- Atualização rápida de sistemas fecha portas exploradas por falhas conhecidas.
- Autenticação multifator dificulta uso indevido de credenciais vazadas.
- Filtro de e-mail e treinamento diminuem cliques em anexos e links maliciosos.
- Privilégio mínimo limita o alcance do invasor dentro da rede.
- Plano de resposta evita improviso nas primeiras horas do incidente.
Como esse ataque funciona dentro da empresa
O ransomware costuma entrar por e-mail malicioso, software desatualizado ou acesso remoto mal protegido. Segundo a orientação do NIST para pequenas empresas, esse tipo de ataque criptografa os dados da organização e exige pagamento para restaurar o acesso.
O fluxo mais comum é direto: alguém clica em um link, executa um arquivo sem perceber o risco e o código malicioso aproveita vulnerabilidades para se espalhar. Depois, os arquivos ficam inacessíveis e a cobrança aparece na tela. Em muitos casos atuais, o problema não para na criptografia, porque os criminosos também roubam dados para pressionar a empresa com ameaça de vazamento.
Por isso, nós não tratamos o tema só como antivírus. Ele envolve continuidade do negócio, reputação, atendimento ao cliente e até obrigações legais, dependendo do dado afetado.
Quais são as portas de entrada mais comuns
A maior parte dos incidentes começa em pontos previsíveis. Quando nós avaliamos o ambiente de uma empresa, quase sempre encontramos combinação de senhas fracas, máquinas atrasadas em atualização, permissões excessivas e pouca filtragem de mensagens.
Qual a diferença entre phishing e ransomware?
Phishing é a técnica de enganar a pessoa, normalmente por e-mail, mensagem ou página falsa. Ransomware é o software malicioso que pode ser instalado depois do clique. Em resumo, phishing é a porta de entrada, e o sequestro dos arquivos é a consequência.
Esse ponto merece atenção porque muita empresa investe em ferramenta e esquece da rotina da equipe. Vale reforçar procedimentos internos, revisar anexos suspeitos e combinar isso com uma política simples de segurança digital para pequenas empresas, com regras claras para e-mail, senhas e acessos remotos.
Qual é a diferença entre malware e ransomware?
Malware é o nome genérico para programas maliciosos. Ransomware é uma categoria desse grupo, focada em extorsão por bloqueio de dados ou sistemas. Essa distinção ajuda a definir as defesas, porque um controle que detecta ameaça genérica nem sempre resolve sozinho o problema de recuperação operacional.
O que prevenir de forma prática, sem depender de sorte
Prevenção eficiente é previsível, repetível e auditável. O guia oficial da CISA sobre ransomware recomenda priorizar correção de falhas, multifator, segmentação e cópias de segurança offline ou isoladas, com testes regulares de restauração.
- Aplicar correções de segurança com prioridade em sistemas expostos à internet.
- Ativar autenticação multifator em e-mail, Microsoft 365, VPN e acesso administrativo.
- Remover privilégios de administrador de quem não precisa.
- Restringir macros, execução de arquivos e instalação de software sem validação.
- Monitorar endpoints e servidores com alertas de comportamento anormal.
- Separar rede administrativa, estações e servidores críticos.
- Treinar a equipe com exemplos reais de mensagens suspeitas.
Na Inovadesk, nós costumamos organizar esse trabalho em ciclos curtos. Primeiro, corrigimos o que tem maior impacto imediato. Depois, padronizamos rotina de revisão, inventário e suporte contínuo, para que a proteção não dependa da memória de alguém.
Quando a empresa ainda não estruturou bem o ambiente, vale fortalecer a base com camadas de firewall e controle de tráfego, além de gestão ativa das estações e dos acessos.
Por que o backup é a peça mais crítica da estratégia
Sem backup confiável, a empresa negocia sob pressão. Com backup isolado e testado, o incidente continua grave, mas a recuperação deixa de depender da promessa do criminoso.
A recomendação central é manter cópias fora do alcance do ambiente principal, com política de retenção, histórico de versões e teste de restauração. Isso importa porque muitas variantes tentam apagar ou criptografar backups acessíveis pela rede. Nós vemos com frequência empresas que até fazem cópia dos dados, mas nunca testaram o retorno completo do servidor, do sistema e das permissões.
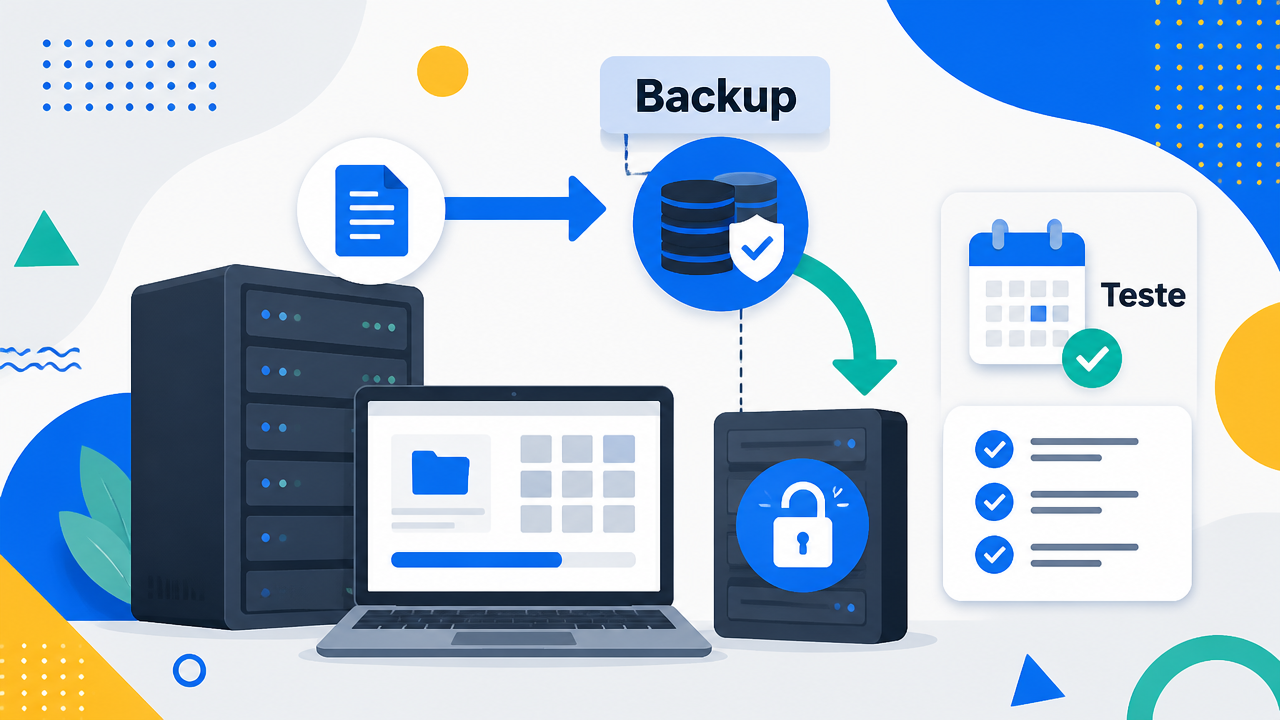
Para sair do improviso, nós recomendamos combinar cópia local rápida com cópia isolada e rotina mensal de teste. Uma estratégia de backup empresarial bem desenhada reduz tempo de parada e dá previsibilidade para retomada do negócio.
O que fazer nas primeiras horas após um ataque
As primeiras decisões influenciam o tamanho do prejuízo. O foco inicial deve ser conter a propagação, preservar evidências e começar a recuperação de forma controlada.
- Isolar imediatamente as máquinas afetadas da rede e do Wi-Fi.
- Desativar contas suspeitas e trocar credenciais administrativas.
- Suspender compartilhamentos e acessos remotos até entender o alcance.
- Registrar horários, mensagens exibidas e sistemas impactados.
- Validar a integridade dos backups antes de restaurar.
- Restaurar primeiro os serviços mais críticos para a operação.
Segundo o relatório anual de crimes da internet do FBI, de 2024, as perdas informadas em casos de ransomware subestimam o impacto real, porque o cálculo não inclui paralisação do negócio, tempo perdido, salários e arquivos comprometidos. Isso reforça por que a resposta precisa considerar continuidade operacional, e não apenas remoção da ameaça.
Nesse momento, o suporte técnico faz diferença prática. Nós ajudamos a separar o que precisa voltar primeiro, o que deve ser mantido isolado e como reduzir o risco de reinfecção durante a retomada.
Como pequenas empresas podem montar uma defesa viável
Uma defesa viável não exige estrutura enorme, mas exige constância. O melhor desenho para micro e pequenas empresas é aquele que cobre os pontos mais explorados com rotina simples de manutenção.
| Controle | Objetivo | Frequência |
|---|---|---|
| Correções de segurança | Fechar vulnerabilidades exploráveis | Semanal |
| Revisão de acessos | Remover privilégios desnecessários | Mensal |
| Teste de backup | Confirmar recuperação real | Mensal |
| Treinamento de equipe | Reduzir cliques em iscas | Trimestral |
| Monitoramento de endpoints | Detectar comportamento anormal | Contínuo |
Esse é o tipo de trabalho que nós estruturamos com atendimento recorrente, inventário, revisão da infraestrutura e resposta rápida. Para empresas de São Paulo que precisam de previsibilidade, faz mais sentido tratar segurança como operação contínua do que como projeto isolado.
Perguntas frequentes
O que é ransomware e como evitar?
Ransomware é um tipo de software malicioso que criptografa arquivos ou bloqueia sistemas para exigir pagamento pela liberação. Para evitar esse cenário, nós recomendamos combinar atualização de sistemas, autenticação multifator, filtros de e-mail, controle de acesso e backup isolado com testes regulares de restauração.
Qual é a diferença entre malware e ransomware?
Malware é o termo amplo para qualquer programa malicioso. Ransomware é uma categoria de malware focada em extorsão, porque impede o acesso aos dados e cobra resgate. Em outras palavras, todo ransomware é malware, mas nem todo malware sequestra arquivos ou sistemas.
Qual a diferença entre phishing e ransomware?
Phishing é a isca usada para enganar alguém, normalmente por e-mail, mensagem ou página falsa. Ransomware é a carga maliciosa que pode ser instalada depois do clique. Muitos incidentes começam com phishing, mas também podem explorar falhas de software e acessos remotos expostos.
Como saber se um e-mail é phishing?
Os sinais mais comuns são urgência artificial, remetente estranho, domínio parecido com o original, erros de contexto, pedido incomum de senha ou pagamento e anexos inesperados. Nós orientamos validar o endereço do remetente, passar o mouse sobre links e confirmar a solicitação por outro canal antes de abrir.
O que fazer nas primeiras horas após um ataque?
Nas primeiras horas, o foco deve ser conter o dano. Nós recomendamos isolar máquinas afetadas da rede, desativar contas comprometidas, preservar evidências, acionar o plano de resposta, verificar a integridade dos backups e iniciar a recuperação com apoio técnico especializado. Pagar não garante devolução dos dados.